

Výše pohledávky na vašem účtu #5167536958634107 (20141124)
Text hoaxu
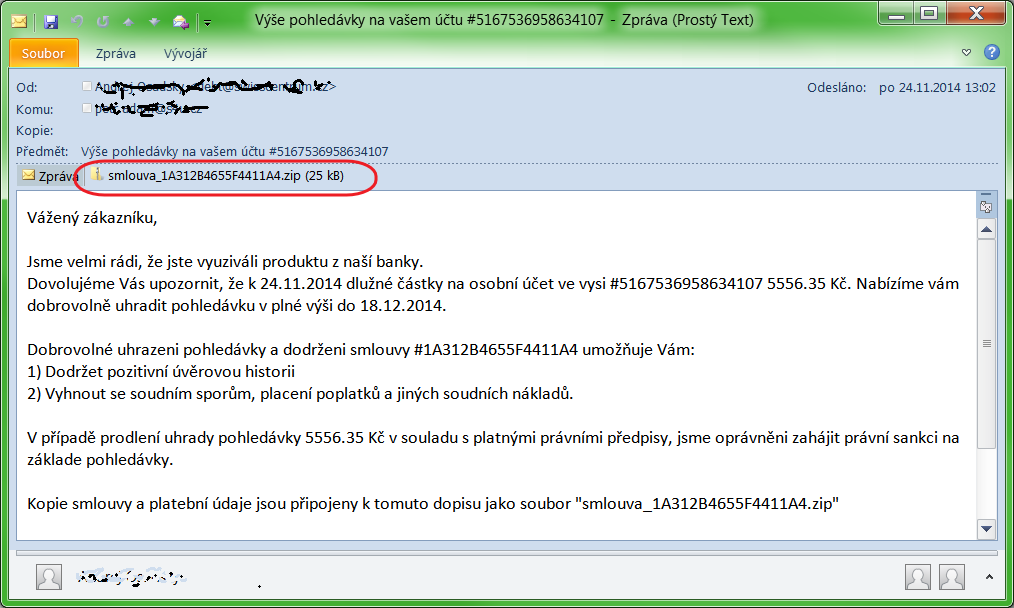
Vážený zákazníku,
Jsme velmi rádi, že jste vyuziváli produktu z naší banky.
Dovolujéme Vás upozornit, že k 24.11.2014 dlužné částky na osobní účet ve vysi #5167536958634107 5556.35 Kč. Nabízíme vám dobrovolně uhradit pohledávku v plné výši do 18.12.2014.
Dobrovolné uhrazeni pohledávky a dodrženi smlouvy #1A312B4655F4411A4 umožňuje Vám:
1) Dodržet pozitivní úvěrovou historii
2) Vyhnout se soudním sporům, placení poplatků a jiných soudních nákladů.
V případě prodlení uhrady pohledávky 5556.35 Kč v souladu s platnými právními předpisy, jsme oprávněni zahájit právní sankci na základe pohledávky.
Kopie smlouvy a platební údaje jsou připojeny k tomuto dopisu jako soubor "smlouva_1A312B4655F4411A4.zip"
S pozdravem,
Vedoucí odboru vymahani pohledávek
Axxxxxj Oxxxxxy
+420 608 *** ***
Jsme velmi rádi, že jste vyuziváli produktu z naší banky.
Dovolujéme Vás upozornit, že k 24.11.2014 dlužné částky na osobní účet ve vysi #5167536958634107 5556.35 Kč. Nabízíme vám dobrovolně uhradit pohledávku v plné výši do 18.12.2014.
Dobrovolné uhrazeni pohledávky a dodrženi smlouvy #1A312B4655F4411A4 umožňuje Vám:
1) Dodržet pozitivní úvěrovou historii
2) Vyhnout se soudním sporům, placení poplatků a jiných soudních nákladů.
V případě prodlení uhrady pohledávky 5556.35 Kč v souladu s platnými právními předpisy, jsme oprávněni zahájit právní sankci na základe pohledávky.
Kopie smlouvy a platební údaje jsou připojeny k tomuto dopisu jako soubor "smlouva_1A312B4655F4411A4.zip"
S pozdravem,
Vedoucí odboru vymahani pohledávek
Axxxxxj Oxxxxxy
+420 608 *** ***
Poznámka redaktora
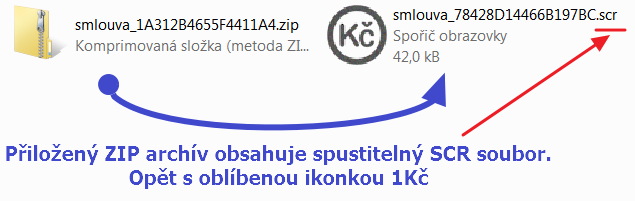
K emailu je přiložen TIP soubor s údajnou smlouvou. Ve skutečnosti obsahuje trojského koně, který infikuje počítač.
E-maily chodí v různých variantách, upomínaná částka je v rozpětí 5.000 - 12.000,-Kč.
Adresa a kontakty odesílatele jsou také náhodné a uváděné osoby nemají s upomínáním nic společného, nemá význam na uvedená čísla volat nebo jim odepisovat.
Nemá žádný význam do diskuze přidávat další verze e-mailu, jména a ani e-mailové adresy odesílatele nebo uvedených kontaktů!
E-maily chodí v různých variantách, upomínaná částka je v rozpětí 5.000 - 12.000,-Kč.
Adresa a kontakty odesílatele jsou také náhodné a uváděné osoby nemají s upomínáním nic společného, nemá význam na uvedená čísla volat nebo jim odepisovat.
Nemá žádný význam do diskuze přidávat další verze e-mailu, jména a ani e-mailové adresy odesílatele nebo uvedených kontaktů!
Pouze tím zbytečně zveřejňujete kontakty lidí, kteří s tímto spamem nemají nic společného!
Vyjádření odborníka nebo zainteresované osoby
Dobrý den,
děkuji za zaslání vzorku. Jedná se o trojský kůň Win32/TrojanDownloader.Elenoocka.A. Detekce pro tuto hrozbu bude obsažena v další aktualizaci virové databáze. Tento malware je nicméně detekován funkcí ESET Live Grid již od cca 13:30, pro zvýšení zabezpečení mohu doporučit tuto funkci zapnout.
http://servis.eset.cz/News/NewsItem/View/140/zapnte-si-system-vcasneho-varovani
S pozdravem
Václav Zubr
ESET Customer Support Specialist