

Exekuční příkaz 01xx10/2014-xxx (20140825)
Text hoaxu
VÝZVA K ÚHRADĚ DLUŽNÉHO PLNĚNÍ PŘED PROVEDENÍM EXEKUCE
Soudní exekutor G..xx..m, Jan, JUDr., Exekutorský úřad Sokolov mesto, IČ 7xxxxx03, sídlo U Divadla 2xx, 146 01 S..x..v pověřený provedením exekuce: č.j. 94 EXE 162/2014 -13, a ustanovení: Příkaz č.j. 01xx10/2014-xxx/Čen/G V.vyř., vás ve smyslu §46 odst. 6 z. č. 120/2001 Sb. (exekuční řád) v platném znění vyzývá k splnění výše uvedených povinností, které ukládá exekuční titul, stejně ták, jako i povinnosti uhradit náklady na nařízení exekuce a odměnu soudního exekutora, stejně ták, jako zálohu na náklady exekuce a odměnu soudního exekutora:
Peněžitý nárok oprávněného včetně nákladu k dnešnímu dni: 7 652,00 Kč Záloha na odměnu exekutora (peněžité plnění): 1 594,00 Kč včetně DPH 21% Náklady exekuce paušálem: 6 500,00 Kč včetně DPH 21%
Pro splnění veškerých povinností je třeba uhradit na účet soudního exekutora (č.ú. 41xxxx169/3xx0, variabilní symbol 11xxx159, ČSOB a.s.), ve lhůtě 15 dnů od doručení této výzvy 15 746,00 Kč
Nebude-li uvedená částka uhrazena ve lhůtě 15 dnů od doručení této výzvy, bude i provedena exekuce majetku a/nebo zablokován bankovní účet povinného ve smyslu § 44a odst. 1 EŘ a podle § 47 odst. 4 EŘ. Až do okamžiku splnění povinnosti.
Příkaz k úhradě, vyrozumění o zahájení exekuce a vypučet povinnosti najdete v přiložených souborech.
Za správnost vyhotovení Alena Zi..xx..ka
Soudní exekutor G..xx..m, Jan, JUDr., Exekutorský úřad Sokolov mesto, IČ 7xxxxx03, sídlo U Divadla 2xx, 146 01 S..x..v pověřený provedením exekuce: č.j. 94 EXE 162/2014 -13, a ustanovení: Příkaz č.j. 01xx10/2014-xxx/Čen/G V.vyř., vás ve smyslu §46 odst. 6 z. č. 120/2001 Sb. (exekuční řád) v platném znění vyzývá k splnění výše uvedených povinností, které ukládá exekuční titul, stejně ták, jako i povinnosti uhradit náklady na nařízení exekuce a odměnu soudního exekutora, stejně ták, jako zálohu na náklady exekuce a odměnu soudního exekutora:
Peněžitý nárok oprávněného včetně nákladu k dnešnímu dni: 7 652,00 Kč Záloha na odměnu exekutora (peněžité plnění): 1 594,00 Kč včetně DPH 21% Náklady exekuce paušálem: 6 500,00 Kč včetně DPH 21%
Pro splnění veškerých povinností je třeba uhradit na účet soudního exekutora (č.ú. 41xxxx169/3xx0, variabilní symbol 11xxx159, ČSOB a.s.), ve lhůtě 15 dnů od doručení této výzvy 15 746,00 Kč
Nebude-li uvedená částka uhrazena ve lhůtě 15 dnů od doručení této výzvy, bude i provedena exekuce majetku a/nebo zablokován bankovní účet povinného ve smyslu § 44a odst. 1 EŘ a podle § 47 odst. 4 EŘ. Až do okamžiku splnění povinnosti.
Příkaz k úhradě, vyrozumění o zahájení exekuce a vypučet povinnosti najdete v přiložených souborech.
Za správnost vyhotovení Alena Zi..xx..ka
Poznámka redaktora
Adresa odesílatele je podvržená!
E-mail obsahuje skutečné jméno exekutora, ale další údaje jsou náhodné.
Příloha obahuje škodlivý kód (trojského koně) v současné době (25.8.2014 14:05) ho na VirusTotal detekují pouze Sophos a Symantec.
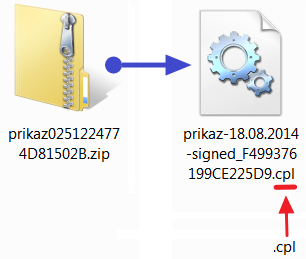
Jméno údajného exekutora i adresy exekučního úřadu v textu zpráv se mění. Adresy a jména jsou posbírána z internetu. Stejně tak se mění i název ZIP archivu (prikazXXXXXXXX.zip), který obsahuje spustitelný soubor s příponou CPL (prikaz-18.08.2014-signed_XXXXXXXXX.CPL) se škodlivým kódem.
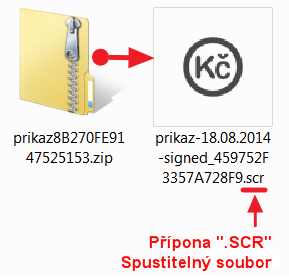
Další verze příloh obsahuje v zazipované příloze spustitelný soubor s příponou SCR a s již známou ikonkou "Kč". Běžně se přípona SCR používá pro spořiče obrazovky, ale tentkrát je to opět nebezpečný trojský kůň.
Po spuštění infikovaného souboru se zobrazí dokument napsaný špatnou češtinou a ve stejném okamžiku je systém napaden trojským koněm a začne si stahovat další škodlivé programy.
Nemá žádný význam do naší diskuze přidávat další verze e-mailu, jména a ani e-mailové adresy odesílatele nebo uvedených kontaktů!
E-mail obsahuje skutečné jméno exekutora, ale další údaje jsou náhodné.
Příloha obahuje škodlivý kód (trojského koně) v současné době (25.8.2014 14:05) ho na VirusTotal detekují pouze Sophos a Symantec.
Jméno údajného exekutora i adresy exekučního úřadu v textu zpráv se mění. Adresy a jména jsou posbírána z internetu. Stejně tak se mění i název ZIP archivu (prikazXXXXXXXX.zip), který obsahuje spustitelný soubor s příponou CPL (prikaz-18.08.2014-signed_XXXXXXXXX.CPL) se škodlivým kódem.
Další verze příloh obsahuje v zazipované příloze spustitelný soubor s příponou SCR a s již známou ikonkou "Kč". Běžně se přípona SCR používá pro spořiče obrazovky, ale tentkrát je to opět nebezpečný trojský kůň.
Po spuštění infikovaného souboru se zobrazí dokument napsaný špatnou češtinou a ve stejném okamžiku je systém napaden trojským koněm a začne si stahovat další škodlivé programy.
Nemá žádný význam do naší diskuze přidávat další verze e-mailu, jména a ani e-mailové adresy odesílatele nebo uvedených kontaktů!
Pouze tím zbytečně zveřejňujete kontakty lidí, kteří s tímto spamem nemají nic společného!
Vyjádření odborníka nebo zainteresované osoby
Dobrý den,
jedná se o trojský kůň Win32/TrojanDownloader.Elenoocka.A. Detekce pro tuto hrozbu bude obsažena v aktualizaci virové databáze, která vyjde během dnešního dne.
Více informací najdete ZDE.
Pěkný den!
S pozdravem
Michaela Vargová
Specialista technické podpory
ESET | Enjoy Safer Technology