

Výše pohledávky na vašem účtu (20140623)
Text hoaxu
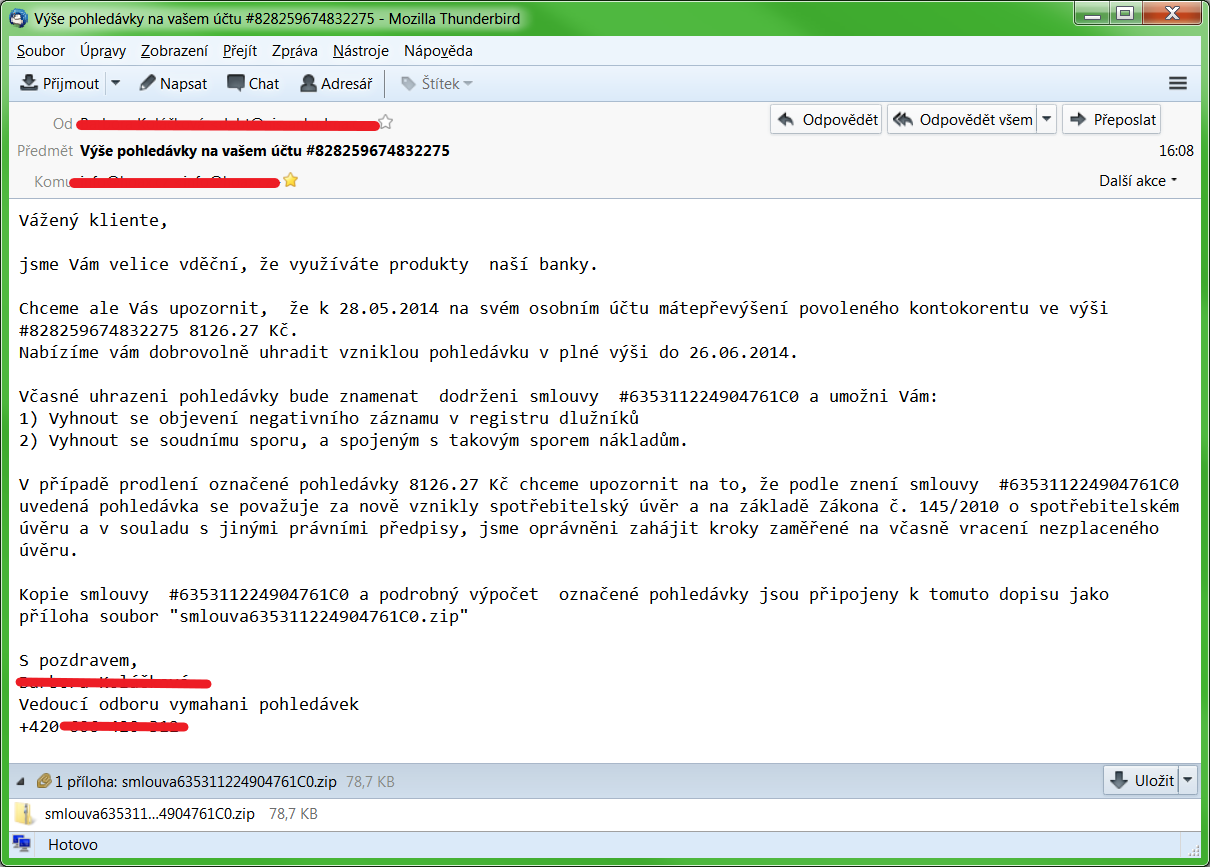
Vážený kliente,
jsme Vám velice vděční, že využíváte produkty naší banky.
Chceme ale Vás upozornit, na skutečnost že k 16.05.2014 na svém osobním účtu
mátenepovolený debet ve výši #543788044418809 5915.58 Kč.
Nabízíme vám dobrovolně uhradit pohledávku v plné výši do 26.06.2014.
Včasné uhrazeni pohledávky bude znamenat dodrženi smlouvy číslo #C360844505707393A
a umožni Vám:
1) Vyhnout se objevení negativního záznamu v registru dlužníků
2) Vyhnout se větším nákladům spojeným s vymáháním pohledávky V případě
nevčasného splácení označené pohledávky 5915.58 Kč dovolíme si upozornit na to,
že podle znení smlouvy číslo #C360844505707393A uvedená pohledávka se
považuje za nově vznikly spotřebitelský úvěr a na základě Zákona č. 145/2010
o spotřebitelském úvěru a v souladu s jinými právními předpisy, jsme oprávněni
zahájit soudní jednání.
Kopie smlouvy číslo #C360844505707393A a podrobný výpočet označené
pohledávky jsou připojeny k tomuto dopisu jako příloha soubor
"smlouva_C360844505707393A.zip"
S pozdravem,
Andrea R******a
Vedoucí odboru vymahani pohledávek
+420 607 XXX XXX
jsme Vám velice vděční, že využíváte produkty naší banky.
Chceme ale Vás upozornit, na skutečnost že k 16.05.2014 na svém osobním účtu
mátenepovolený debet ve výši #543788044418809 5915.58 Kč.
Nabízíme vám dobrovolně uhradit pohledávku v plné výši do 26.06.2014.
Včasné uhrazeni pohledávky bude znamenat dodrženi smlouvy číslo #C360844505707393A
a umožni Vám:
1) Vyhnout se objevení negativního záznamu v registru dlužníků
2) Vyhnout se větším nákladům spojeným s vymáháním pohledávky V případě
nevčasného splácení označené pohledávky 5915.58 Kč dovolíme si upozornit na to,
že podle znení smlouvy číslo #C360844505707393A uvedená pohledávka se
považuje za nově vznikly spotřebitelský úvěr a na základě Zákona č. 145/2010
o spotřebitelském úvěru a v souladu s jinými právními předpisy, jsme oprávněni
zahájit soudní jednání.
Kopie smlouvy číslo #C360844505707393A a podrobný výpočet označené
pohledávky jsou připojeny k tomuto dopisu jako příloha soubor
"smlouva_C360844505707393A.zip"
S pozdravem,
Andrea R******a
Vedoucí odboru vymahani pohledávek
+420 607 XXX XXX
Poznámka redaktora
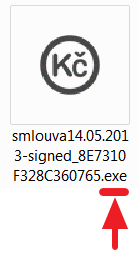
Příloha obsahuje ZIP soubor o velikosti 78,7kB, jehož název začíná na smlouva (např. smlouva2A1550C939779966D.zip). Jako škodlivý kód je obsah ZIP archivu v době vydání článku detekován, dle služby virustotal.com, jen 3 antiviry.
E-maily chodí v různých variantách, upomínaná částka je v rozpětí 5.000 - 12.000,-Kč.
Adresa a kontakty odesílatele jsou také náhodné a uváděné osoby nemají s upomínáním nic společného, nemá význam na uvedená čísla volat nebo jim odepisovat.
Nemá žádný význam do diskuze přidávat další verze e-mailu, jména a ani e-mailové adresy odesílatele nebo uvedených kontaktů!
Po spuštění souboru v příloze se škodlivý program nahraje (v případě Windows 7) jako:
C:\Users\jméno_uživatele\AppData\Roaming\brothel\ate.exe
A vytvoří v registrech klíč, který zajišťuje jeho automatické spuštění:
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run
E-maily chodí v různých variantách, upomínaná částka je v rozpětí 5.000 - 12.000,-Kč.
Adresa a kontakty odesílatele jsou také náhodné a uváděné osoby nemají s upomínáním nic společného, nemá význam na uvedená čísla volat nebo jim odepisovat.
Nemá žádný význam do diskuze přidávat další verze e-mailu, jména a ani e-mailové adresy odesílatele nebo uvedených kontaktů!
Pouze tím zbytečně zveřejňujete kontakty lidí, kteří s tímto spamem nemají nic společného!
Po spuštění souboru v příloze se škodlivý program nahraje (v případě Windows 7) jako:C:\Users\jméno_uživatele\AppData\Roaming\brothel\ate.exe
A vytvoří v registrech klíč, který zajišťuje jeho automatické spuštění:
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run
Podobné zprávy
Doplňující odkazy
- Policie ČR: Upozornění na podvodné emaily - Nebezpečí odčerpání peněz z bankovních účtů!
- ESET Online Scanner
- AVAST Blog: Falešné pohledávky od Vaší banky [reloaded]
- NOVINKY.CZ - Podvodníkům se v Česku daří, vysávají lidem účty
- CSIRT.CT: Pozor na zprávu o údajné neuhrazené pohledávce - jedná se o podvod (návod na odstranění infekce)