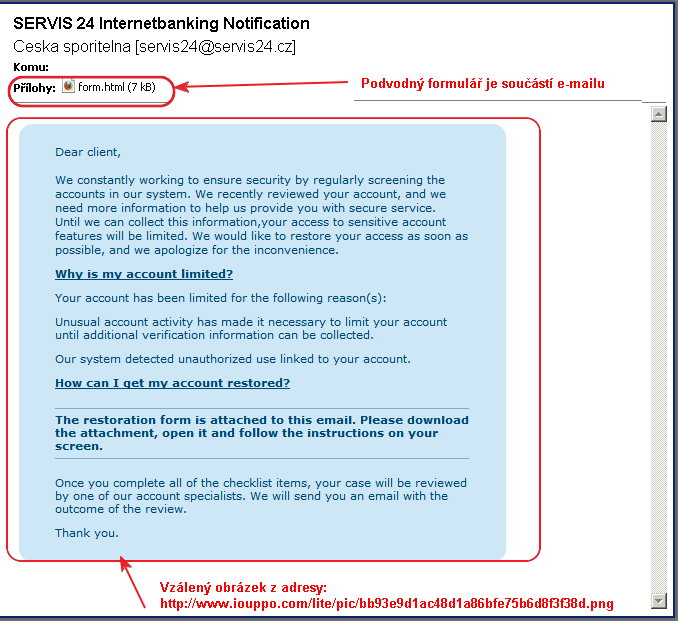
SERVIS 24 Internetbanking Notification (20110315)
Text hoaxu
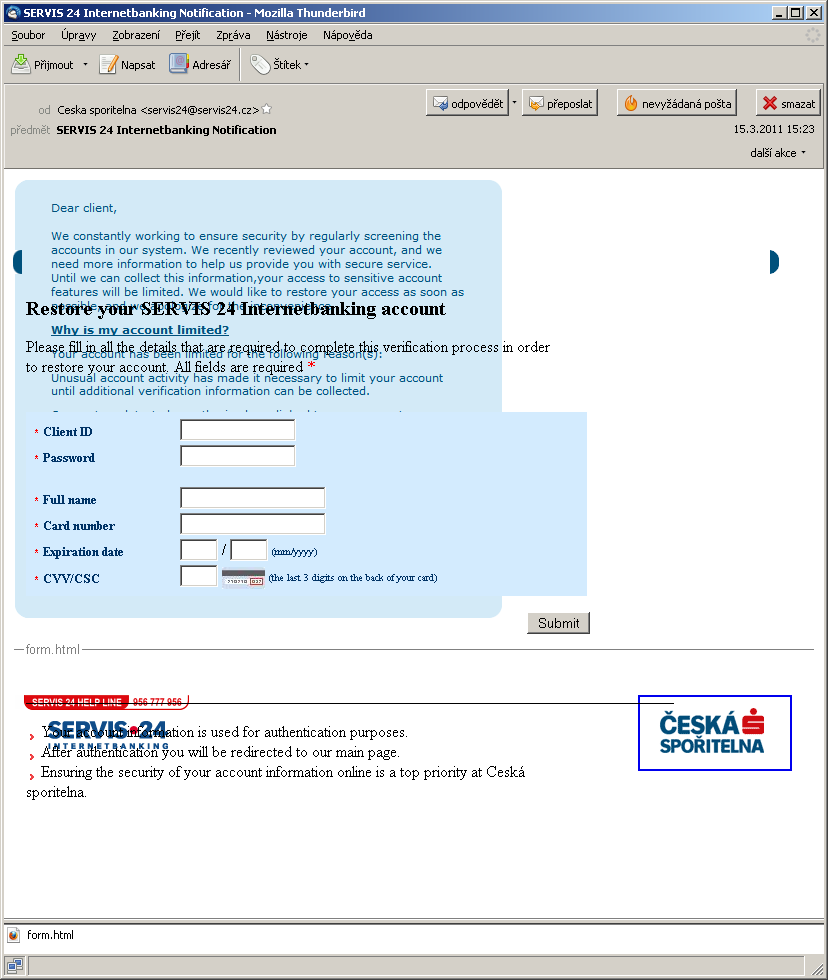
E-mail neobsahuje odkaz na žádnou podvrženou stránkou,
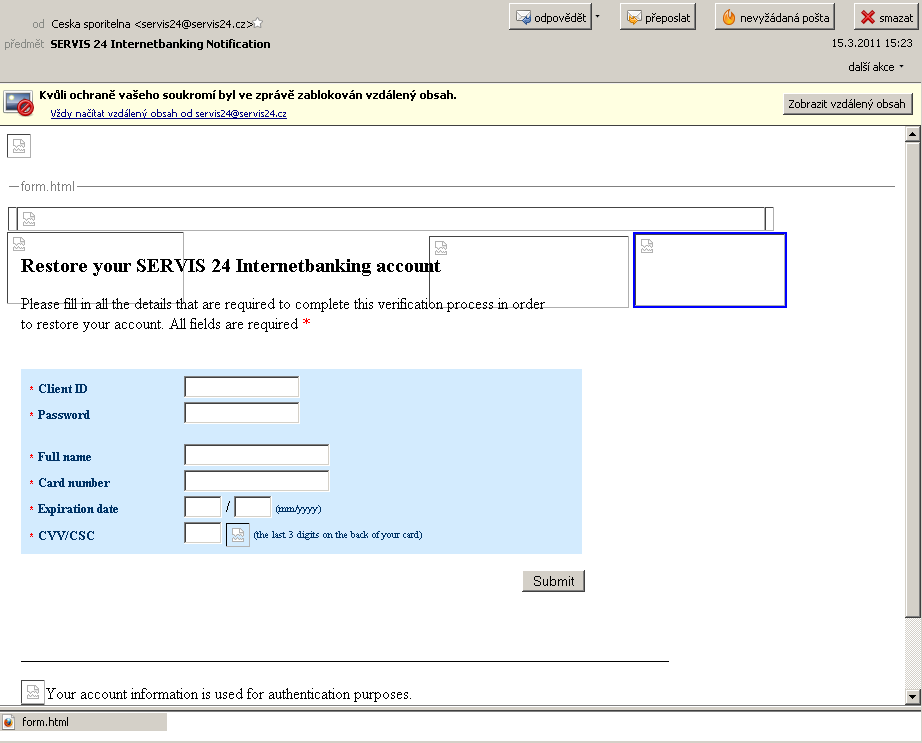
ale falešný formulář je přímo jeho součástí !!!
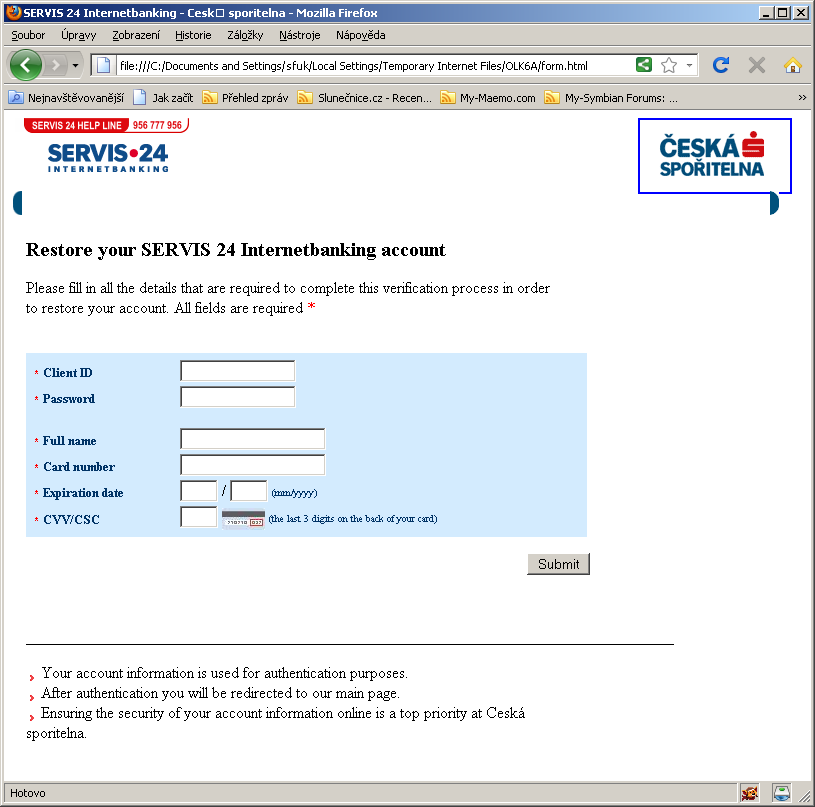
Please fill in all the details that are required to complete this verification process in orderto restore your account. All fields are required *
Your account information is used for authentication purposes.
After authentication you will be redirected to our main page.
Ensuring the security of your account information online is a top priority at Ceská sporitelna.
Poznámka redaktora
E-mail neobsahuje odkaz na žádnou podvrženou stránkou, ale falešný formulář je přímo součástí e-mailu!
Podvodný e-mail nemusí obsahovat odkaz na podvodné stránky,
ale falešný formulář pro získání citlivých údajů si nese s sebou
jako přílohu nebo ho dokonce sám zobrazí v těle zprávy.
Důvěrné nebo přihlašovací informace v žádném případě do takovýchto
podstrčených formulářů nevyplňujte!
Do svého bankovnictví se přihlašujte pouze na stránkách tomu určených.
Tento nový styl phishingu bez odkazu je využíván stále stále častěji:
- Podvodníci se nemusí obávat, že stránka s falešným formulářem bude zrušena
- Formulář lze otevřít přímo v e-mailu - uživatel nemusí být varován antiphishingovou ochranou prohlížeče.
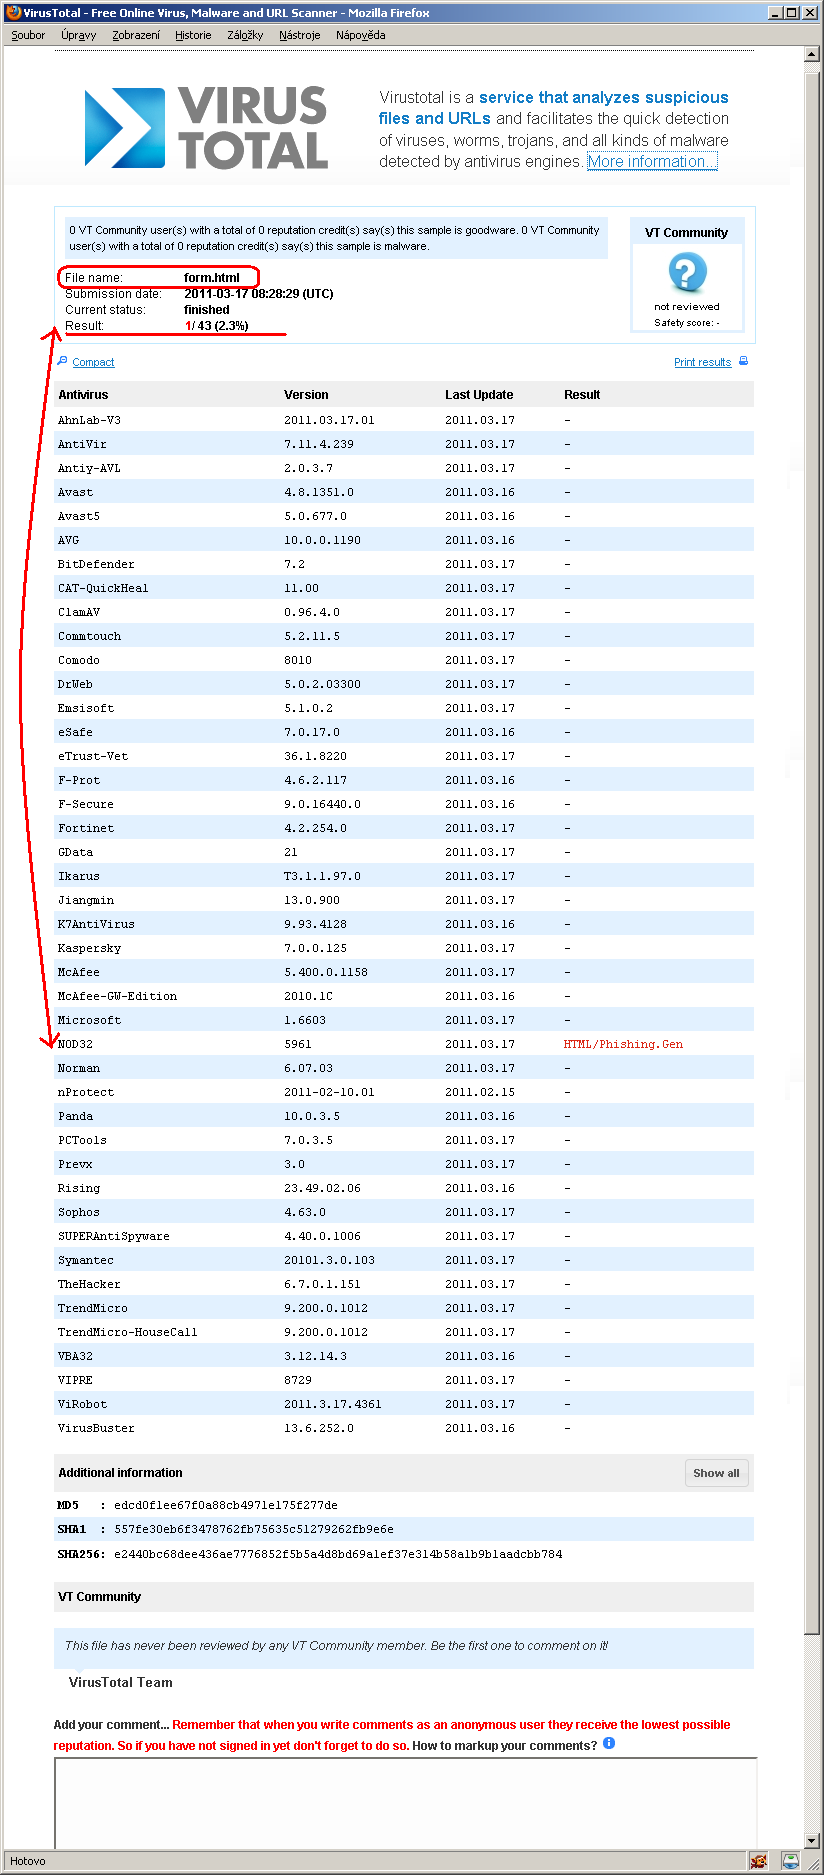
- Při otevírání přiloženého kódu s falešným formulářem internetovým prohlížečem se opět obchází antiphishingové ochrany, protože dochází otevírání souboru přímo v počítači uživatele.
- Adresy vzdálené stránky, kde se nachází pomocný kód jsou vidět až při rozebírání kódu formuláře.