

Re: Blokace Vašeho účtu 40p (20200530)
Míra nebezpečnosti VYSOKÁ Jak hodnotíme
Text hoaxu
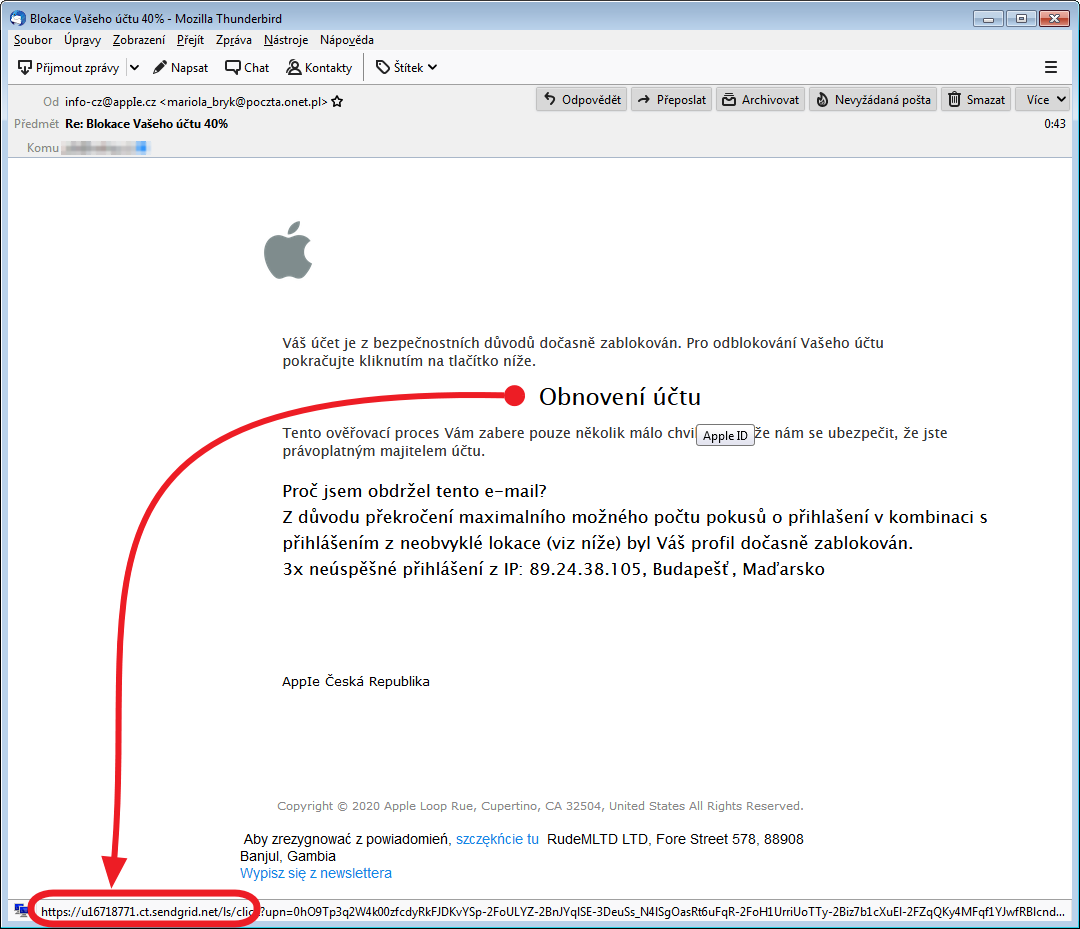
Váš účet je z bezpečnostních důvodů dočasně zablokován. Pro odblokování Vašeho účtu pokračujte kliknutím na tlačítko níže.
Obnovení účtu
Tento ověřovací proces Vám zabere pouze několik málo chvil a pomůže nám se ubezpečit, že jste právoplatným majitelem účtu.
Proč jsem obdržel tento e-mail?
Z důvodu překročení maximalního možného počtu pokusů o přihlašení v kombinaci s přihlášením z neobvyklé lokace (viz níže) byl Váš profil dočasně zablokován.
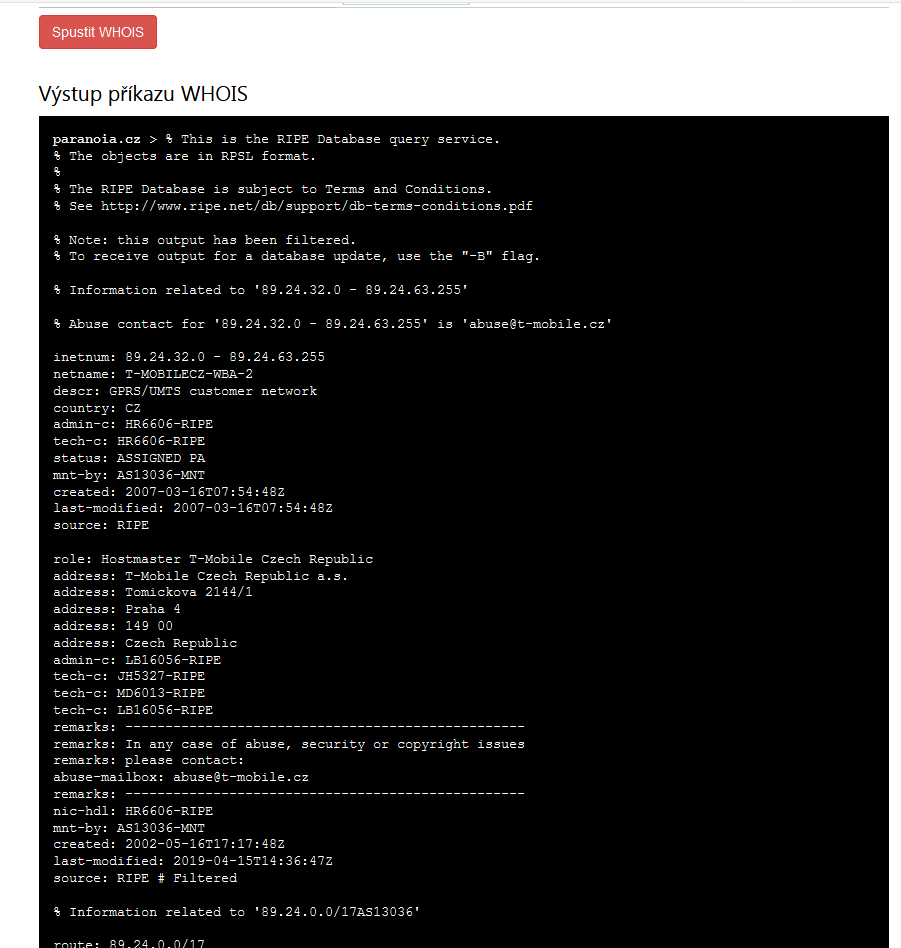
3x neúspěšné přihlášení z IP: 89.24.38.105, Budapešť, Maďarsko
AppIe Česká Republika
Copyright © 2020 Apple Loop Rue, Cupertino, CA 32504, United States All Rights Reserved.
Aby zrezygnować z powiadomień, szczękńcie tu RudeMLTD LTD, Fore Street 578, 88908 Banjul, Gambia
Wypisz się z newslettera
Poznámka redaktora
Princip phishingových podvodných e-mailů:
1)
V podvodné zprávě se využívá sociální inženýrství. Příjemci zprávy je předložena informace, že je důležité, aby kliknul na odkaz a na odkazovaných stránkách vyplnil formulář. V opačném případě může mít problémy, například neprovede se platba v bance, zablokuje se bankovní účet, nedostane se do e-mailové schránky nebo mu bude zrušen přístup do profilu na sociální síti a podobně.
2)
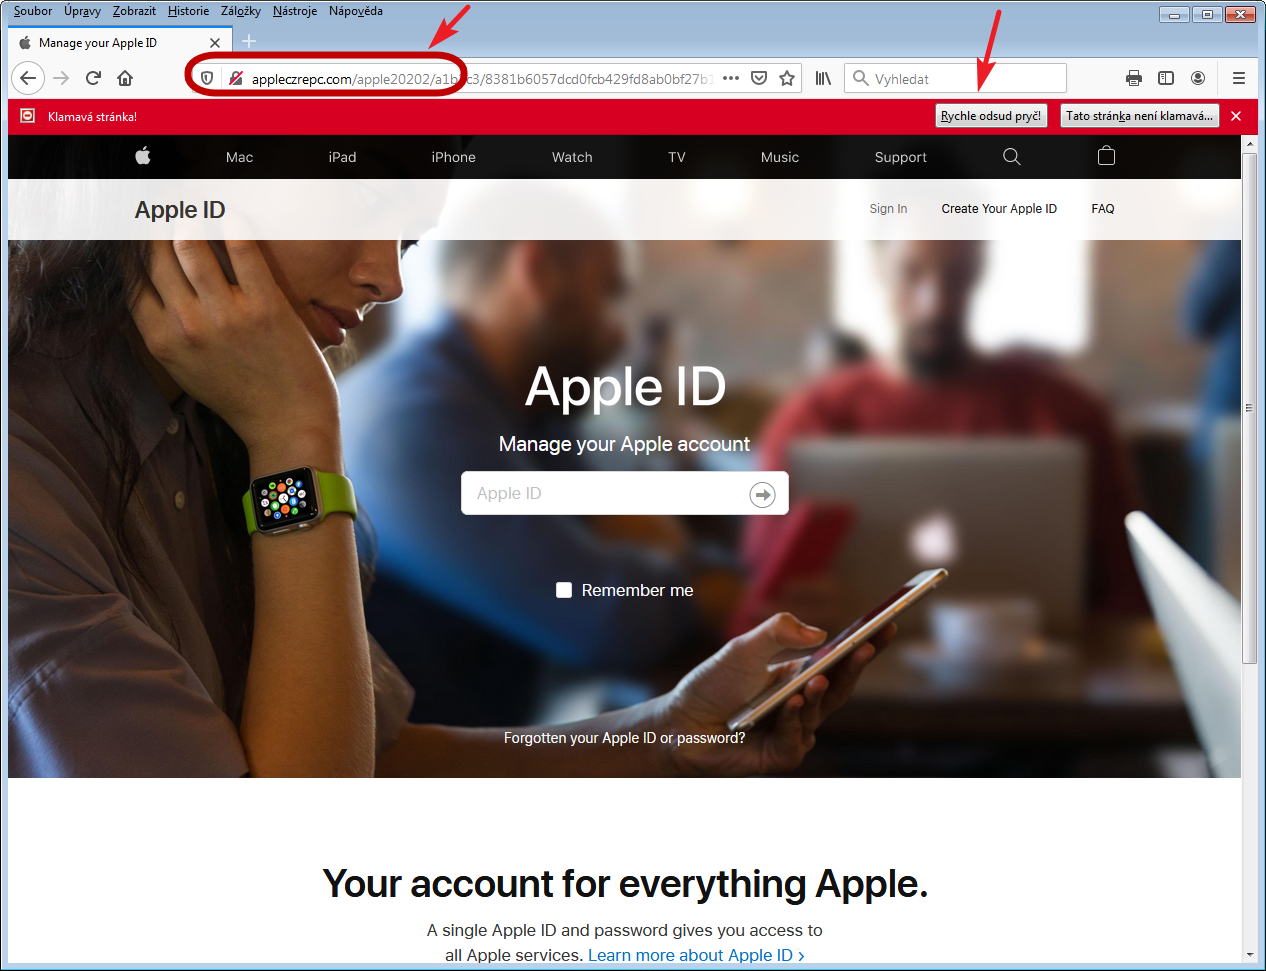
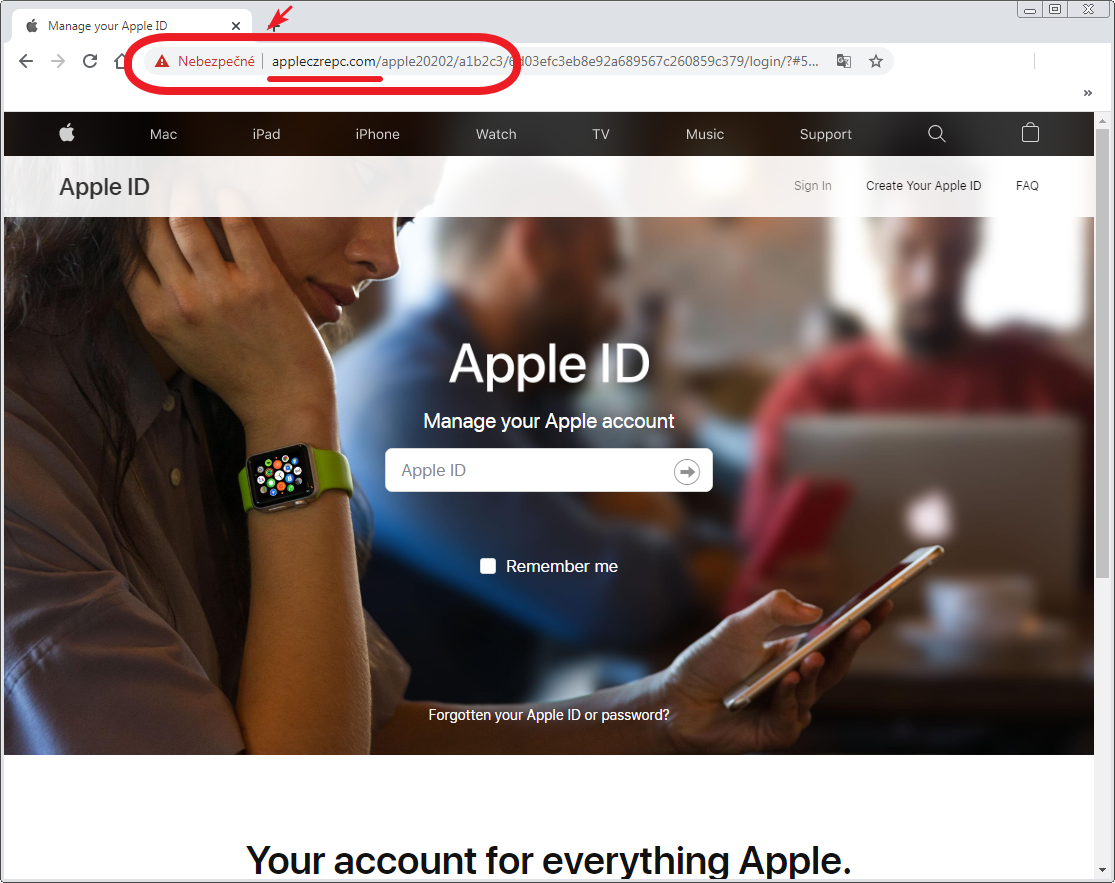
V e-mailu je uveden link, na který se má kliknout a tím by měl uživatel vstoupit na stránku s formulářem. Přestože text odkazu v e-mailu vypadá, že uživatel bude přesměrován na server banky, e-mailové schránky nebo na stránky příslušné služby, skutečné přesměrování bude provedeno na falešné stránky s podvodným formulářem.
3)
Odkaz v e-mailu přesměruje na stránku podvodníků udělanou ve stejném stylu, jako je originální stránka služby a proto nepozorný návštěvník si ani nemusí uvědomit, že je na cizím serveru. Po uživateli je požadováno, aby ve formuláři vyplnil důvěrné informace o jeho platební kartě, přístupových údajích ke službě a podobně. Pokud toto provede, jsou informace zaslány podvodníkůma těm už nic nebrání k jejich zneužití.
Celý způsob podvodu je velice jednoduchý. Stačí notná dávka drzosti spojená s lidskou naivitou nebo nepozorností a problém je na světě!
Známé rčení "OPATRNOSTI NENÍ NIKDY DOST" platí na internetu mnohonásobně.
Podrobnější popis podvodů najdete na odkazu Co je to PHISHING.