

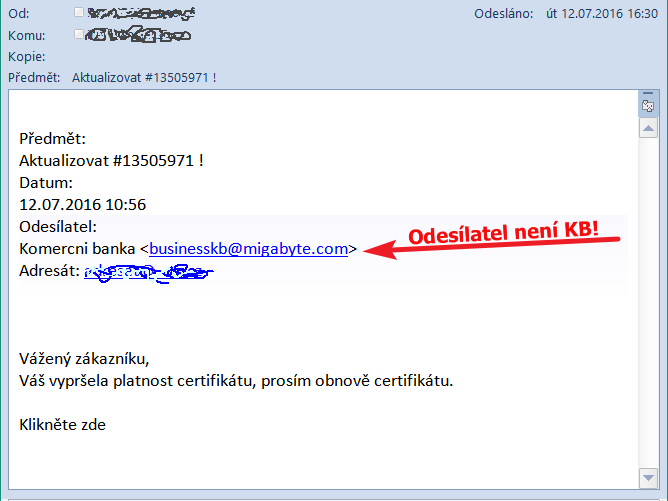
Aktualizovat #13505971 ! (20160712)
Míra nebezpečnosti NÍZKÁ Jak hodnotíme
Text hoaxu
Vážený zákazníku,
Váš vypršela platnost certifikátu, prosím obnově certifikátu.
Klikněte zde
Vyjádření odborníka nebo zainteresované osoby
Vážení klienti,
chtěli bychom Vás upozornit na novou vlnu rozesílání nevyžádaných podvodných (phishingových) e-mailů směřující na klienty Komerční banky s cílem pomocí připojeného odkazu odcizit přihlašovací údaje do internetového bankovnictví, které útočník následně zneužije pro podvodné převody.
Na odkazy v e-mailu neklikejte a nezadávejte vaše přihlašovací údaje! V opačném případě Vám hrozí riziko odcizení finančních prostředků z účtu. Komerční banka tento typ informací po klientech nikdy nevyžaduje. Doporučujeme vám neotevírat žádné emaily z neznámého zdroje, klikat na neznámé odkazy v nich uvedené a vyplňovat přihlašovací údaje, včetně vkládání vašeho certifikátu pro internetové bankovnictví.
Příklad podvodného emailu naleznete zde.
V případě, že jste výše uvedený email obdrželi a klikli na odkaz v něm, neprodleně kontaktujte naši Klientskou linku internetového bankovnictví 955 551 552 nebo nám napište na mojebanka@kb.cz.
Proti podobným útokům Vám doporučujeme a používat nástroj na ochranu Vašeho PC Trusteer Rapport.
Komerční banka
Princip phishingových podvodných e-mailů:
1)
V podvodné zprávě se využívá sociální inženýrství. Příjemci zprávy je předložena informace, že je důležité, aby kliknul na odkaz a na odkazovaných stránkách vyplnil formulář. V opačném případě může mít problémy, například neprovede se platba v bance, zablokuje se bankovní účet, nedostane se do e-mailové schránky nebo mu bude zrušen přístup do profilu na sociální síti a podobně.
2)
V e-mailu je uveden link, na který se má kliknout a tím by měl uživatel vstoupit na stránku s formulářem. Přestože text odkazu v e-mailu vypadá, že uživatel bude přesměrován na server banky, e-mailové schránky nebo na stránky příslušné služby, skutečné přesměrování bude provedeno na falešné stránky s podvodným formulářem.
3)
Odkaz v e-mailu přesměruje na stránku podvodníků udělanou ve stejném stylu, jako je originální stránka služby a proto nepozorný návštěvník si ani nemusí uvědomit, že je na cizím serveru. Po uživateli je požadováno, aby ve formuláři vyplnil důvěrné informace o jeho platební kartě, přístupových údajích ke službě a podobně. Pokud toto provede, jsou informace zaslány podvodníkůma těm už nic nebrání k jejich zneužití.
Celý způsob podvodu je velice jednoduchý. Stačí notná dávka drzosti spojená s lidskou naivitou nebo nepozorností a problém je na světě!
Známé rčení "OPATRNOSTI NENÍ NIKDY DOST" platí na internetu mnohonásobně.
Podrobnější popis podvodů najdete na odkazu Co je to PHISHING.