

uzivatel@domena.cz (20150209)
Text hoaxu
Dobrý den, vážený kliente
S politováním Vás informujeme že banka obdržela od společností CMS Consulting,
s.r.o. u které jste dřív nakoupil na splátky a jíž obdržel následující zboží
========================================================
NIKON Coolpix 5700 - 5,0 mil. bodů, 8x Zoom, bílá: 1 x 22 794,00 Kč =22 794,00 Kč
HP OfficeJet PSC 2510 Photosmart Print/Scan/Copy/Fax, USB, bílá: 1 x 7 500,00 Kč =7 500,00 Kč
CANON i6500 A3+,4800x1200 dpi,17/12 ppm, PP&USB, bílá: 1 x 10 397,00 Kč =10 397,00 Kč
========================================================
Závaznýpožadavek o sráženi z vašeho účtu promeškaných splátek.
Navíc Vám oznamujeme to že podle znění ustanovení § 565 zákona 89/2012 Sb.,
obč. Zák., dlužník ztratí veškeré výhody splátek v případě, že dohodnutou splátku
neuhradí řádně a včas . Je-li dlužník v prodlení s úhradou dohodnuté splátky v den
její splatnosti, může věřitel v souladu s ustanovením § 565 věty druhé obč. zák.
žádat o zaplacení celé pohledávky do splatnosti nejblíže příští splátky, aniž by
bylo rozhodné, zda dlužník splátku, se kterou byl v prodlení, po její splatnosti
uhradil. Ve smyslu zákona 89/2012 Sb., obč. Zák. a na základě podepsáné
smlouvy mezi prodejcem a kupujícím má věřitel nárok na strhnutí dlužné částky
z bankovního účtu dlužníka.
Pokud během následujících 14 pracovních dnů neobdržíme od věřitele potvrzení
o jakékoliv formě vyrovnaní případně prodloužení dlužných splátek, musí banka
dle výšeuvedeného odůvodnění postoupit tak že dlužná částka bude shrnuta z
vašeho bankovního účtu ve prospěch prodejce.
V proloženém souboru zasíláme Vám kopie požadavku o strhnutí z bankovního
účtu k nahlédnutí.
S pozdravem
Jméno Příjmení
+420 602 xxx xxx
S politováním Vás informujeme že banka obdržela od společností CMS Consulting,
s.r.o. u které jste dřív nakoupil na splátky a jíž obdržel následující zboží
========================================================
NIKON Coolpix 5700 - 5,0 mil. bodů, 8x Zoom, bílá: 1 x 22 794,00 Kč =22 794,00 Kč
HP OfficeJet PSC 2510 Photosmart Print/Scan/Copy/Fax, USB, bílá: 1 x 7 500,00 Kč =7 500,00 Kč
CANON i6500 A3+,4800x1200 dpi,17/12 ppm, PP&USB, bílá: 1 x 10 397,00 Kč =10 397,00 Kč
========================================================
Závaznýpožadavek o sráženi z vašeho účtu promeškaných splátek.
Navíc Vám oznamujeme to že podle znění ustanovení § 565 zákona 89/2012 Sb.,
obč. Zák., dlužník ztratí veškeré výhody splátek v případě, že dohodnutou splátku
neuhradí řádně a včas . Je-li dlužník v prodlení s úhradou dohodnuté splátky v den
její splatnosti, může věřitel v souladu s ustanovením § 565 věty druhé obč. zák.
žádat o zaplacení celé pohledávky do splatnosti nejblíže příští splátky, aniž by
bylo rozhodné, zda dlužník splátku, se kterou byl v prodlení, po její splatnosti
uhradil. Ve smyslu zákona 89/2012 Sb., obč. Zák. a na základě podepsáné
smlouvy mezi prodejcem a kupujícím má věřitel nárok na strhnutí dlužné částky
z bankovního účtu dlužníka.
Pokud během následujících 14 pracovních dnů neobdržíme od věřitele potvrzení
o jakékoliv formě vyrovnaní případně prodloužení dlužných splátek, musí banka
dle výšeuvedeného odůvodnění postoupit tak že dlužná částka bude shrnuta z
vašeho bankovního účtu ve prospěch prodejce.
V proloženém souboru zasíláme Vám kopie požadavku o strhnutí z bankovního
účtu k nahlédnutí.
S pozdravem
Jméno Příjmení
+420 602 xxx xxx
Poznámka redaktora
Text se může mírně lišit.
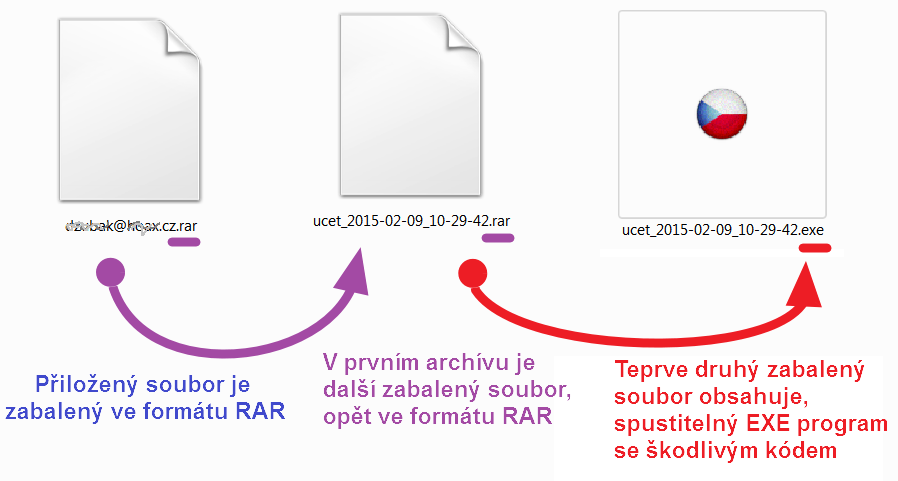
Soubor v příloze s názvem ve tvaru uživatel@domena.cz.rar obsahuje trojského koně detekovaného (podle portálu virustotal.com) v této době jen dvěmi AV produkty!
Soubor v příloze s názvem ve tvaru uživatel@domena.cz.rar obsahuje trojského koně detekovaného (podle portálu virustotal.com) v této době jen dvěmi AV produkty!
Vyjádření odborníka nebo zainteresované osoby
CSIRT.CZ varuje před novou vlnou podvodných e-mailů
09.02.2015 10:33
Dnes se začala šířit nová verze podvodných e-mailů s údajným závazným požadavkem na stržení promeškaných splátek z bankovního účtu dlužníka. Zpráva začíná slovy: "S politováním Vás informujeme že banka obdržela od společností XYZ, u které jste dřív nakoupil na splátky a jíž obdržel následující zboží...".
Podle informací od uživatelů jsou při útoku zneužívány názvy společností Mall či Hogner. Dá se předpokládat, že zneužitých názvů společností může být podstatně více. Uživatelé by v žádném případě neměli otevírat přiložený soubor. S největší pravděpodobností bude stejně jako v předchozích případech obsahovat virus.
Zdroj: CSIRT