

Revised Invoice (20130226)
Text hoaxu
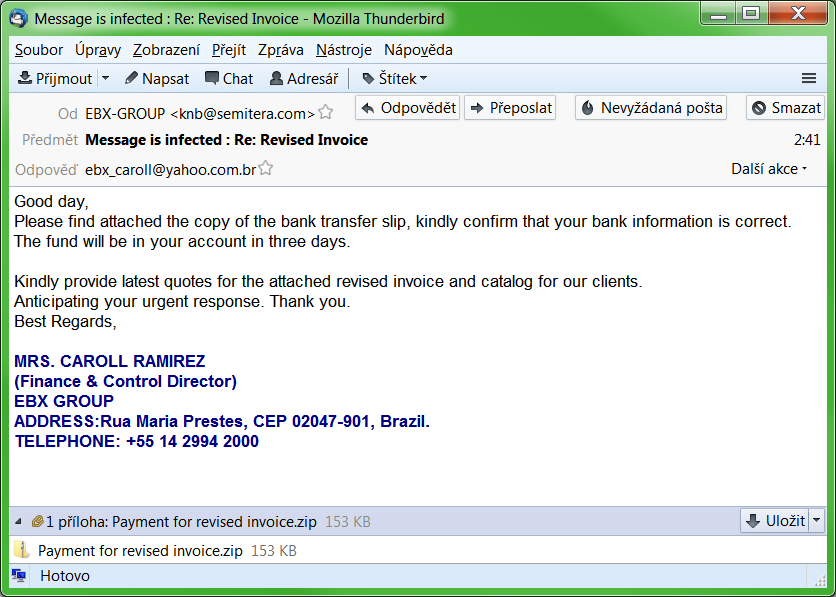
Good day,
Please find attached the copy of the bank transfer slip, kindly confirm that your bank information is correct. The fund will be in your account in three days.
Kindly provide latest quotes for the attached revised invoice and catalog for our clients.
Anticipating your urgent response. Thank you.
Best Regards,
MRS. CAROLL RAMIREZ
(Finance & Control Director)
EBX GROUP
Please find attached the copy of the bank transfer slip, kindly confirm that your bank information is correct. The fund will be in your account in three days.
Kindly provide latest quotes for the attached revised invoice and catalog for our clients.
Anticipating your urgent response. Thank you.
Best Regards,
MRS. CAROLL RAMIREZ
(Finance & Control Director)
EBX GROUP
Poznámka redaktora
Další pokus o šíření škodlivého kódu.
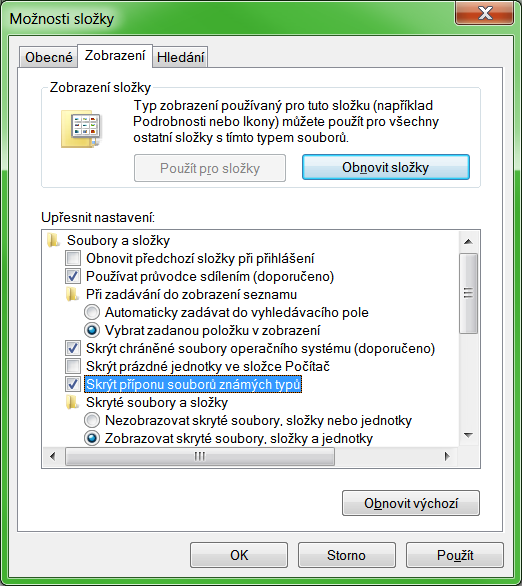
K e-mailu je přiložen soubor Payment for revised invoice.zip, který po rozbalení obsahuje Payment for revised invoice.scr - příloha scr se požívá pro spořič obrazovky, je nepravděpodobné, že by někdo tímto způsobem chtěl ověřeovat platbu. Protože je tento typ souboru možné spustit, může si neopatrný zvědavý uživatel snadno infikovat počítač.
Při testu souboru na stránkách Virustotal (26.2.2013 14:43) ho úspěšně detekovalo pouze 8 ze 46 antivirů jako trojského koně.
K e-mailu je přiložen soubor Payment for revised invoice.zip, který po rozbalení obsahuje Payment for revised invoice.scr - příloha scr se požívá pro spořič obrazovky, je nepravděpodobné, že by někdo tímto způsobem chtěl ověřeovat platbu. Protože je tento typ souboru možné spustit, může si neopatrný zvědavý uživatel snadno infikovat počítač.
Při testu souboru na stránkách Virustotal (26.2.2013 14:43) ho úspěšně detekovalo pouze 8 ze 46 antivirů jako trojského koně.
Vyjádření odborníka nebo zainteresované osoby
Vzorek je zabalen Visual Basic cryptorem. Původně byl napsán patrně v jazyce C.Co se týče chování, je zhruba následující:
- nakopiruje se do složky %appdata%\<5-6 znaku> a spusti svou novou instanci v tomto umístění
- vytvoří .bat soubor v %tmp%, ukončí se a dávka soubor z původního umístění smaže
- injektuje některé procesy ve Windows, zejména explorer.exe, který slouží jako hostitel pro vir v momentě, kdy se instance z %appdata% ukončí
- skze explorer.exe se připojuje na adresu just4win.servfr.net, která je registrována v Panamě
- explorer.exe také dále zajišťuje, aby se v Run klíči v registrech neustále obnovovala cesta k souboru viru v %appdata%
- z internetu stahuje zakryptovaná data a nazpět posílá osobní informace, např. seznam kontaktů z emailového klienta
S pozdravem,
Radim Raszka
AVG Technologies