FAKTURA: xxx - Nxxxxxx/xxxxxxxx (20150804)
Text hoaxu
Ukázka verze 1
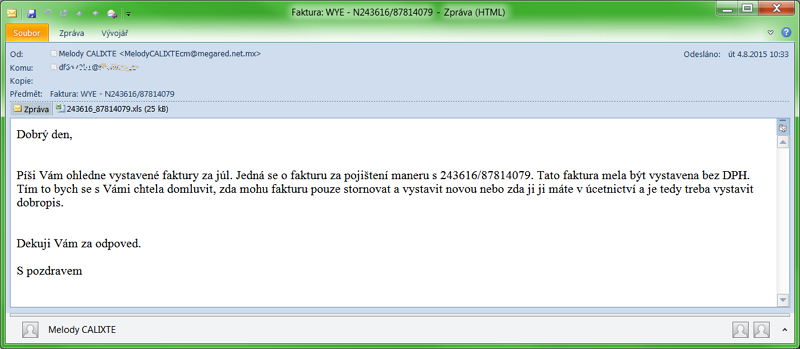
Předmět: Faktura: WYE - N243616/87814079Text:
Dobrý den,
Píši Vám ohledne vystavené faktury za júl. Jedná se o fakturu za pojištení man?eru s 243616/87814079. Tato faktura mela být vystavena bez DPH. Tím to bych se s Vámi chtela domluvit, zda mohu fakturu pouze stornovat a vystavit novou nebo zda ji ji? máte v úcetnictví a je tedy treba vystavit dobropis.
Dekuji Vám za odpoved.
S pozdravem
Příloha: 243616-87814079.xls
Ukázka verze 2
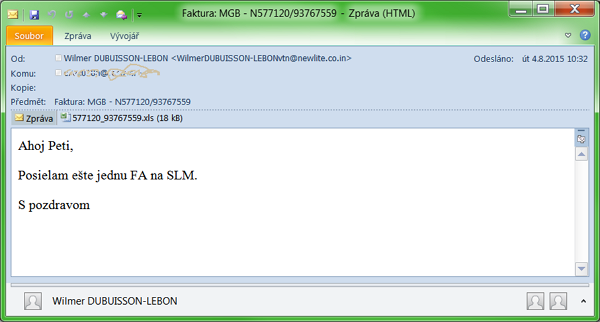
Předmět: Faktura: MGB - N577120/93767559Text:
Ahoj Peti,
Posielam ešte jednu FA na SLM.
S pozdravom
Příloha: 577120-93767559.xls
Ukázka verze 3
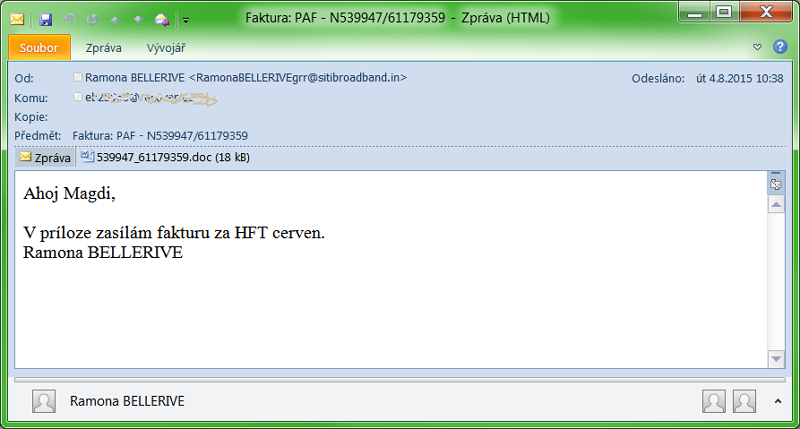
Předmět: Faktura: PAF - N539947/61179359Text:
Ahoj Magdi,
V príloze zasílám fakturu za HFT cerven.
Ramona BELLERIVE
Příloha: 539947-61179359.doc
Poznámka redaktora
E-maily se šíří v rúzných verzích, přiložený soubor je buď DOC nebo XLS s nebezpečným kódem.
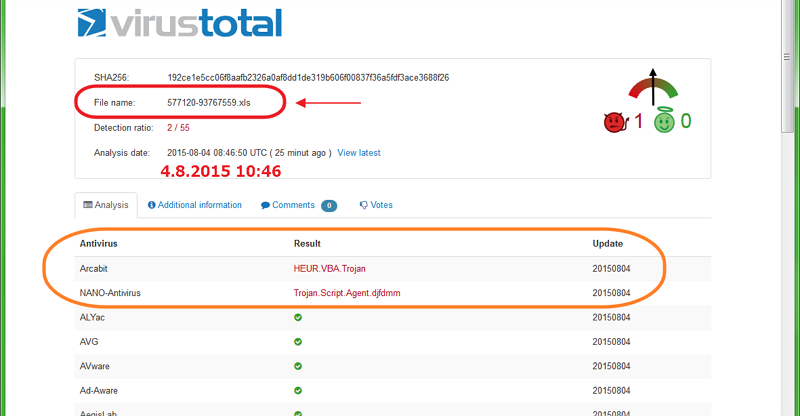
V současnosti (4.8.2015 11:10) ho podle služby VIRUSTOTAL detekují pouze 2 antiviry:
Arcabit = HEUR.VBA.Trojan
NANO-Antivirus = Trojan.Script.Agent.djfdmm
V současnosti (4.8.2015 11:10) ho podle služby VIRUSTOTAL detekují pouze 2 antiviry:
Arcabit = HEUR.VBA.Trojan
NANO-Antivirus = Trojan.Script.Agent.djfdmm
Vyjádření odborníka nebo zainteresované osoby
Informace od ESETu:
Po spuštění souboru dojde ke stažení a spuštění aplikace (downloaderu), která pak zajistí stažení samotného trojského koně Win32/Dridex.P trojan.
Soubor v příloze zprávy bude detekován jako VBA/TrojanDownloader.Agent.ZA trojan.
Pokud došlo k otevření souboru, počkejte nejlépe na aktualizaci virové databáze a poté proveďte kontrolu počítače.