

Code : (78xxxxx85) 12. November 2014 um HH:MM:SS Uhr
Text hoaxu
FinanzGruppe Fiducia AG
Der Auftrag wurde entgegengenommen.
12. November 2014 um 12:25:47 Uhr
Verwendete TAN: 895821
Überweisung - Standard
Empfänger: Jijjjjj VeprpraIBAN: GB21NWBK895yyyy89yy21
BIC: NWBKGB8958X
Bei Kreditinstitut: BARCLAYS BANK PLC
Betrag in EUR: 2521,91 EUR
Verwendungszweck: INV SEO OPT NR5_89585
FinanzGruppe Fiducia AG
Der Auftrag wurde entgegengenommen.
12. November 2014 um 12:25:47 Uhr
Verwendete TAN: 895821
Überweisung - Standard
Empfänger: Jiravova Veronika
IBAN: GB21NWBK89583695895821
BIC: NWBKGB8958X
Bei Kreditinstitut: BARCLAYS BANK PLC
Betrag in EUR: 2521,91 EUR
Verwendungszweck: INV SEO OPT NR5_89585
Es kann einige Minuten dauern, bis die Transaktion in Ihrem Konto angezeigt wird.
12.11.2014_Informationen_bzgl_Transaktion_pdf_369-X369369895821.zip.
Poznámka redaktora
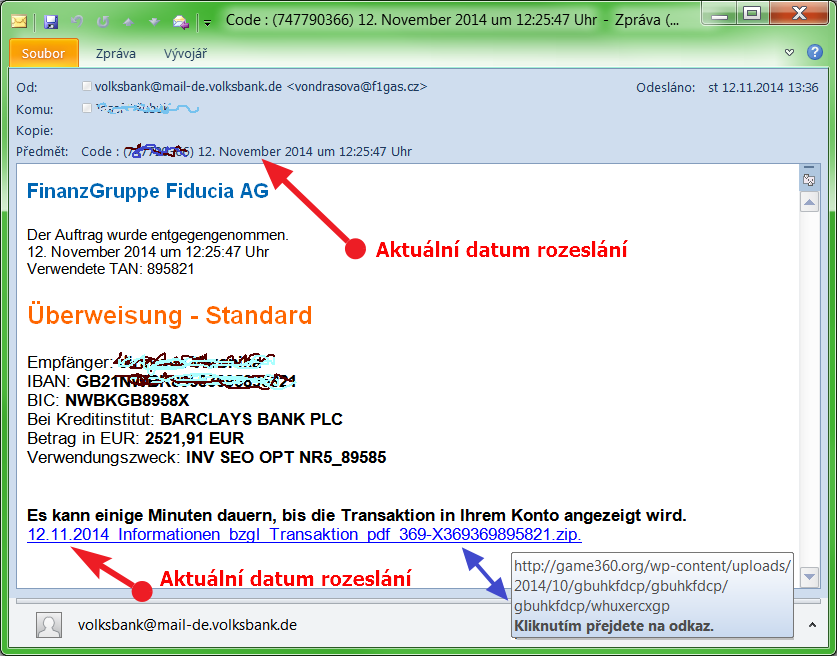
Předmět zprávy obsahuje aktuální datum (pravděpodobně i čas) šíření zprávy.
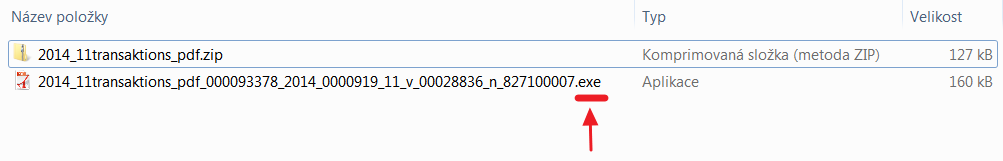
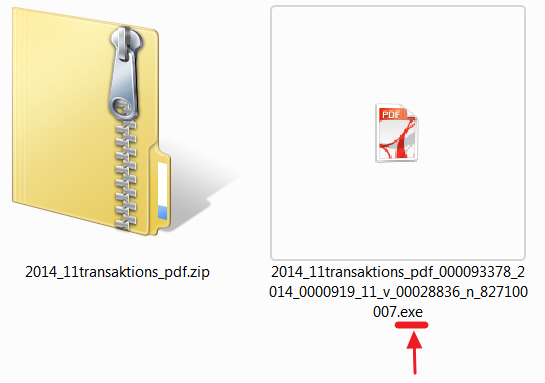
Podobně je to i s popisem odkazu, který také začíná datumem rozeslání e-mailu. Text v popisu obsahuje slovo "pdf". Tím se snaží nabudit dojem, že v odkazovaném zabaleném souboru bude PDF dokument. O to se také snaží i název staženého ZIP souboru: 2014_11transaktions_pdf.zip Ve skutečnosti obsahuje spustitelný EXE soubor se škodlivým kódem.
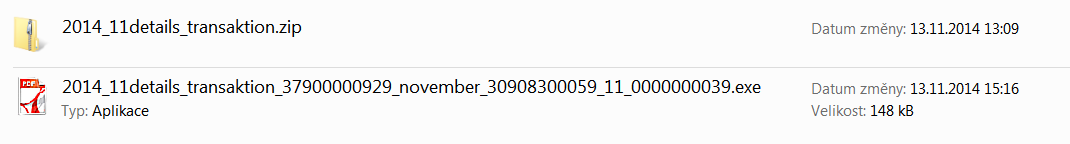
Soubory na odkazu jsou pravděpodobně stále aktualizovány. Soubor stažený odpoledne je novější verze, než který byl ráno. Tu z rána chytala (podle VirusTotal) více než polovina antivirů, odpolední pouze 4.
Podobně je to i s popisem odkazu, který také začíná datumem rozeslání e-mailu. Text v popisu obsahuje slovo "pdf". Tím se snaží nabudit dojem, že v odkazovaném zabaleném souboru bude PDF dokument. O to se také snaží i název staženého ZIP souboru: 2014_11transaktions_pdf.zip Ve skutečnosti obsahuje spustitelný EXE soubor se škodlivým kódem.
Soubory na odkazu jsou pravděpodobně stále aktualizovány. Soubor stažený odpoledne je novější verze, než který byl ráno. Tu z rána chytala (podle VirusTotal) více než polovina antivirů, odpolední pouze 4.
Vyjádření odborníka nebo zainteresované osoby
V příloze/odkazu podvodného e-mailu se nachází nová mutace trojských koňů Filecoder a Emotet.
Pokud tento soubor stáhnete a spustíte, dojde k zašifrování všech dat na pevném disku!
Tento malware je detekován funkcí ESET Live Grid. V aktuální verzi virové databáze (10718) je detekce některých mutací těchto škodlivých kódů již obsažena.
ESET Support