

Why did they do that? - Výbuch ve vašem městě (20090319)
Text hoaxu
Verze 1
Subject: Why did they do that?
Have you seen it? http : // yfoyon. bestusablog. comVerze 2
Subject: Are you Ok?
I hope everything ok with you http : // qhhspi. antiterroris. com/ print.phpVerze 3
Subject: Haven't you seen this?
I worry about you http : // plwq. wapcitynews. com/
Poznámka redaktora
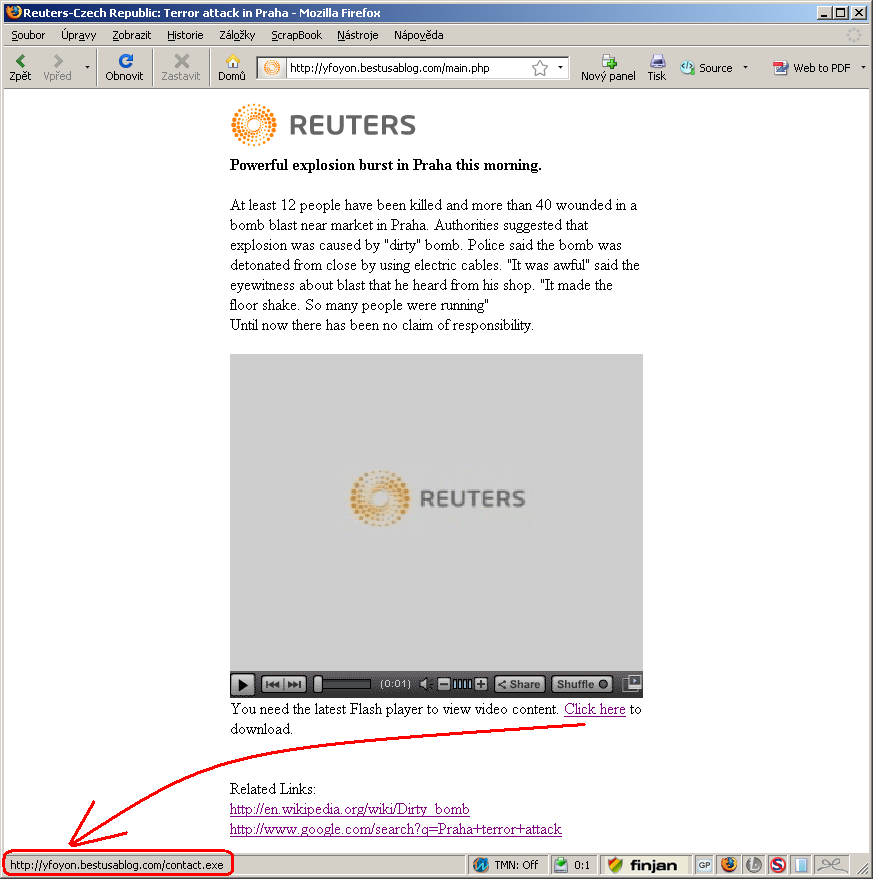
Útočníci využívají socíální inženýrství, kdy se pod záminkou zajímavé zprávy snaží uživatele přesvědčit, aby kliknul na odkaz a stáhnul do počítače trojského koně.
Tento malwarový útok je obzvlášť zajímavý tím, že se text zprávy, respektive název postiženého města modifikuje podle IP adresy uživatele. Tím je dosaženo většího zájmu osloveného uživatele - týká se města v zemi, kde žije.
Předmět zprávy bývá různý, vetšinou tématicky zaměřený na bombový útok ve vašem městě.
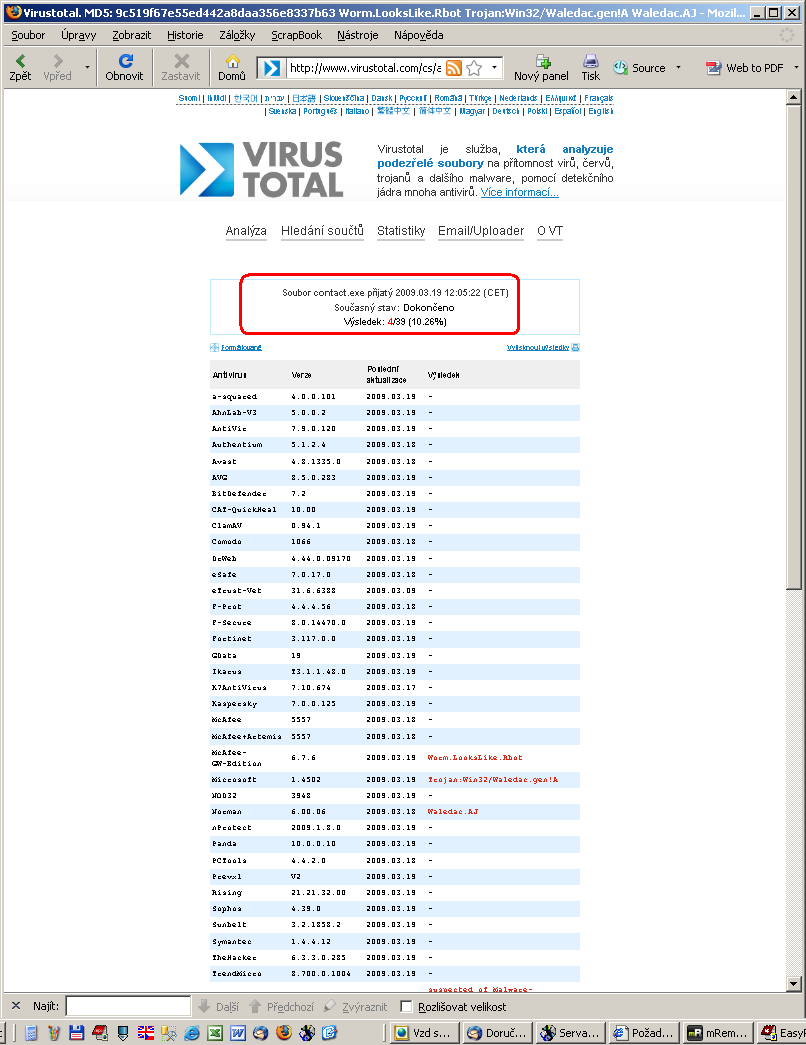
Škodlivý soubor nabízený ke stažení je v mnoha modifikacích a antivirové programy je ne všechny detekují. Jejich detekce je závislá na dostupnosti příslušnohé vzorku a stupně modifikace. Je namístě připomenou maximální opatrnost při práci s neznámými soubory, byť jsou získány z velmi lákávého zdroje. Existuje možnost online testu souborů například na serveru VIRUSTOTAL, kde probíhá testování různými antivirovými programy.
Také stránky s lákavým textem a infikovaným souborem jsou různé. Některé postupně mizí, jiné vznikají.
Počítač infikovaný tímto nebezpečným softwarem se pravděpodobně stává součástí sítě botnetů a je dále zneužíván kyberzločinci ke šíření spamu, malware nebo jiné škodlivé činnosti.
Tento malwarový útok je obzvlášť zajímavý tím, že se text zprávy, respektive název postiženého města modifikuje podle IP adresy uživatele. Tím je dosaženo většího zájmu osloveného uživatele - týká se města v zemi, kde žije.
Předmět zprávy bývá různý, vetšinou tématicky zaměřený na bombový útok ve vašem městě.
Škodlivý soubor nabízený ke stažení je v mnoha modifikacích a antivirové programy je ne všechny detekují. Jejich detekce je závislá na dostupnosti příslušnohé vzorku a stupně modifikace. Je namístě připomenou maximální opatrnost při práci s neznámými soubory, byť jsou získány z velmi lákávého zdroje. Existuje možnost online testu souborů například na serveru VIRUSTOTAL, kde probíhá testování různými antivirovými programy.
Také stránky s lákavým textem a infikovaným souborem jsou různé. Některé postupně mizí, jiné vznikají.
Počítač infikovaný tímto nebezpečným softwarem se pravděpodobně stává součástí sítě botnetů a je dále zneužíván kyberzločinci ke šíření spamu, malware nebo jiné škodlivé činnosti.
Doplňující odkazy
- SOPHOS - Waled explosion in your city!
- Škodlivý software CZ - Virus: V Praze vybuchla bomba!
- TRENDMICRO - WORM_WALEDAC.NYS
- MCAFEE - Breaking News: Waledac Terror Attack in a City Near You
- VIRUS BUSTERS - Beware of Vague "Bomb Attack" Warnings
- ŽIVĚ: Kyberzločin: Když přestane fungovat Google AdWords
- marshal.com - Beware of "Local Breaking News"
- SOFTPEDIA - Localized Waled Spam Campaign
- H-online - Dirty bomb mail leads to malware infection
- VIRUSTOTAL - zde si můžete otestovat podezřelé soubory